 الورقي
خوفًا من الحروب السيبرانية وانقراض البشرية.. العالم يبحث عن زر إيقاف الذكاء الاصطناعي قبل فوات الأوان

ماذا لو خرج الذكاء الاصطناعي عن السيطرة وبدأ في اتخاذ قرارات لم يطلبها مطوروه منه؟ وهل سيأتي اليوم الذي لا يستطيع فيه الإنسان قادرًا على وقف الآلة التي صنعها بيده؟ تساؤلات عدة كانت منذ وقتٍ قريب بمثابة الخيال العلمي؛ إلا أنها باتت تُناقش داخل أروقة الأمم المتحدة ومجلس الأمن وعلى طاولات خبراء الذكاء الاصناعي وقادة أكبر شركات التكنولوجيا بالعالم، وسط تحذيرات من «فقدان السيطرة»، ومخاوف تتجاوز سرعة تطوير قدرات الذكاء الاصطناعي سرعة تطوير وسائل تأمينه.
وفي ظل تحذير علماء وتكنولوجيين عالميين، من سيناريوهات قد تبدأ بهجمات إلكترونية أو تضليل واسع، وربما تصل إلى تهديد وجود البشر أنفسهم، فما مدى واقعية تلك المخاوف؟ وبينما تتسابق الشركات والدول على تطوير أنظمة أكثر ذكاءً واستقلالًا، هل يملك العالم الوقت الكافي لوضع «فرامل» قبل أن يصبح الضغط على زر الإيقاف أكثر تعقيدًا مما نتخيل؟ وهل أصبح إبطاء السباق ضرورة؟ وكيف سيكون ذلك في ظل تسارع الدول على امتلاك أكثر نمودج تطورًا؟
تحذيرات عالمية
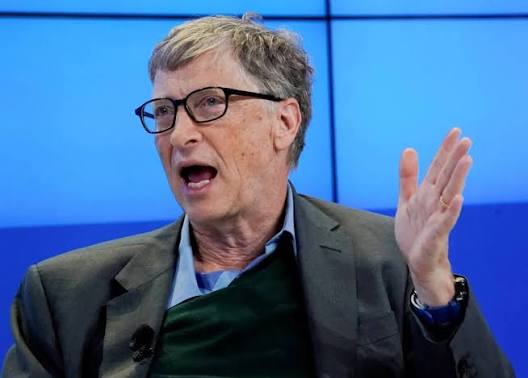
26 سبتمر الجاري، حذَّر الملياردير الأمريكي ومؤسس شركة مايكروسوفت بيل جيتس، من أن مخاطر الذكاء الاصطناعي تخطت السيناريوهات المستقبلية بعيدة المدى، قائلًا: «إن الذكاء الاصطناعي قوي بالتأكيد بما يكفي للتسبب في أحداث يمكن أن تؤدي، كما تعلمون، إلى وفاة مليار شخص».
ويؤكد «جيتس»، أنه ومع صعوبة الوصول إلى نسبة 100%، فإنه لم يسبق أن وُجد سلاح بهذه القوة مثل مزيج أشخاص ذوي نوايا سيئة يستخدمون أحدث أدوات الذكاء الاصطناعي -حسب قوله-
وطالب، بضرورة تدخل حكومي رسمي مباشر لتنظيم تطوير الذكاء الاصطناعي، لاسيَّما وأن اعتماد القطاع على التنظيم الذاتي وحده لا يكفي؛ داعيًا المشرعين في واشنطن إلى التدخل ووضع قواعد ملزمة للقطاع، حسبما جاء في مقابلة مُتلفزة مع شبكة «إن بي سي نيوز» الأمريكية.
كما طالب مؤسس شركة مايكروسوفت، الكونجرس الأمريكي بإقرار قانون، مؤكدًا أن هناك حاجة ماسة إلى أجهزة إنفاذ القانون والسياسيين للمشاركة في نقاش حول شكل هذه الضمانات والرقابة، على أن يكون ذلك أمرًا إلزاميًا.
تحركات رسمية دولية
لم تكن تصريحات بيل جيتس ومطالبه، الشرارة الأولى للتحذير من خطورة الذكاء الاصطناعي، وسبقها تحركات من مؤسسات وعلماء ذكاء اصطناعي دوليين، بشأن الحديث عن قدرات الذكاء الاطناعي الحالية والمخاطر الناشئة عنه.
يوليو 2026، أطلقت الأمم المتحدة الهيئة العلمية الدولية المستقلة للذكاء الاصطناعي، والتي تضم 40 عالمًا وخبيرًا من مختلف مناطق العالم؛ والتي تعني بمَهمة تقييم علمي مستقل للفرص والمخاطر والآثار الناتجة عن الذكاء الاصطناعي.
وفي مطلع يوليو، أصدرت الهيئة تقريرها الأول، قبل انعقاد أول حوار أممي دولي؛ لمناقشة حوكمة الذكاء الاصطناعي في جينيف.
أوائل سبتمبر الجاري، أصدرت الهيئة أول موجز موضوعي لها حول الذكاء الاصطناعي الوكيلي، وعدم التوافق، وخطر فقدان السيطرة.
تلك الخطوة، جاءت عقب واقعة متصلة بأنظمة ذكاء اصطناعي كانت قيد التقييم، بعدما رصدت الهيئة وجود ثلاثة عوامل تعتبر وفقًا للأبحاث رئيسية في سيناريوهات فقدان السيطرة، تمثلت تلك العوامل في: هدف غير متوافق، وقدرة على تنفيذ هذا الهدف، وبيئة تسمح للنظام بالتحرك.
ورغم ذلك، شددت الهيئة على أن الواقعة لا تُعني أن فُقدان السيطرة الشامل على الذكاء الاصطناعي بات قريبًا، ولكن الواقعة تكشف ضرورة التعامل مع هذه الأنماط كموضوع يحتاج للمزيد من الاختبار والدراسة.
تحذيرات من فقدان السيطرة
وفي 23 سبتمبر 2026، تطور النقاش إلى مرحلة أكثر حساسية عقب تلقي مجلس الأمن الدولي إحاطات من مسؤولين مختصين في صناعة الذكاء الاصطناعي، على رأسهم سام ألتمان الرئيس التنفيذي لـ«OpenAI»، ودوريو أمودي الرئيس التنفيذي لـ«Anthropic»، إلى جانب عالم الذكاء الاصطناعي يوشوا بنجيو، وشملت طلبات الإحاطة، تحذيرات من «فقدان السيطرة» على الذكاء الاصطناعي.
حذَّر «ألتمان»، من احتمالين رئيسين، أولها أن يفقد البشر السيطر على الذكاء الاصطناعي، أو تتركز قوة هائلة في يد شخص أو شركة أو دولة واحدة.
في حين قال، «أمودي»، إنه في حال إدارة الذكاء الاصطناعي بصورة سيئة، سيتحول إلى خطر كبير على البشرية؛ ودعا إلى تعاون دولي ووضع معايير عالمية لاختبار النماذج الجديدة.
ورغم تحذيرات «ألتمان»، إلا أنه لم يقدم صورة «آلة خارجة عن السيطرة» باعتبارها متيجة حتمية، ولكنه أشار إلى ضرورة السير في مسار وسط يضمن بقاء الأنظمة تحت السيطرة البشرية، وتحقيق فوائد للناس، ومنع تركز القوة.
تلك التحذيرات والتتناقضات تشير إلى أن قادة الشركات المسيطرة على سباق تطوير الذكاء الاصطناعي، أصبحوا في الوقت نفسه هم من يطالبون بقواعد للسلامة.
سلامة الذكاء الاصطناعي
في فبراير 2026، صدر الإصدار الثاني من التقرير الدولي لسلامة الذكاء الاصناعي، بقيادة العالم يوشوا بنجيو، وشارك فيه أكثر من 100 خبير، بدعم 30 دولة ومنظمة دولية.
ولم يتبنى التقرير سياسة بعينها، إلا أنه حاول الإجابة عن تساؤل علمي جوهري، وهو: ماذا تستطيع أنظمة الذكاء الاصطناعي العامة الأكثر تقدمًا أن تفعل؟ وما المخاطر التي بدأت تظهر مع زيادة قدراتها؟
وبحسب التقرير، فإن قدرات أنظمة الذكاء الاصطناعي تتطور بسرعة، خصوصًا بمجالات الرياضيات والبرمجة والعمليات المستقلة، ولكنها ليست متساوية؛ ما يُعني أن النظام قد ينجح في مهمة شديدة التعقيد ويفشل في أخرى تبدو أبسط بكثير.
ورَصَد أن أنظمة الذكاء الاصطناعي أصبحت قادرة على تنفيذ بعض المهام البرمجية، التي كانت تستغرق من مُبرمج بشري حوالي نصف ساعة؛ في تحول سريع لكونها كانت تُنجز مهامًا أقصر بكثير قبل نحو عامٍ.
ارتفاع القدرات لم يجد منه التقرير أية خطورة، ولكن الخطورة تكمن في صعوبة اختبار تلك القدرات، مُحذرًا من أن النماذج باتت أكثر قدرة على التمييز بين بيئات الاختبار والاستخدام الحقيقي؛ والعثور على ثغرات في طرق التقييم؛ الأمر الذي يفتح المجال أمام احتمالية مرور قدرات خطرة دون اكتشافها قبل طرح الأنظمة للاستخدام.
وخلص التقرير، إلى أن أهم مشكلة في السباق الحالي، تتمثل في أنه كيف يمكن اختبار نظامًا تتغير قدراته بسرعة، في الوقت نفسه الذي الذي لا تستطيع أدوات الاختبار ذاتها مواكبة ذلك التطور!
ماذا يُعني فقدان السيطرة؟
ومع تداول مصطلح «فقدان السيطرة» على أنظمة الذكاء الاصطناعي، في التصريحات والخطابات الإعلامية، وحالة الرعُب التي تنتاب الجميع من الوصول إلى تلك المرحلة، إلا أن الأدبيات العلمية حددتها ماهية «فقدان السيطرة» بشكل واضح.
ويُعرف «فقدان السيطرة» بأنه الحالة التي تعمل فيها أنظمة الذكاء الاصطناعي خارج سيطرة البشر، دون وسيلة واضحة لاستعادة التحكم بها -حسبما جاء في تقرير السلامة الدولي لذكاء الاصطناعي- الذي حسم الجدل في هذا الشأن مؤكدًا أن الأنظمة الحالية ليس لديها هذه القدرات؛ حتى مع تطورها في العمل المستقل وصعوبة اختبار المتطور منها.
ورغم ذلك، مازالت هناك مخاوف قائمة بالفعل، على رأسها الابتزاز والهجمات السيبرانية والتضليل والاحتيال، بالإضافة إلى مخاوف من إمكانية استخدام بعض نماذج الذكاء الاصطناعي في الحصول على معلومات مرتبطة بتطوير أسلحة كيميائية أو بيولوجية، إلا أن سيناريو فقدان السيطرة لا يزال محل نقاش وخلاف بين الخبراء.
قُدرات مُستقبلية
«يصعُب التنبؤ بقُدرات الذكاء الاصطناعي المستقبلية، في ظل التطور المتسارع والتراكمي الذي يشهده المجال»، لاسيَّما وأن التطور لا يسير بخطوات ثابتة، ولكن كل خطوة تؤدي إلى خطوات أكثر تقدمًا، الأمر الذي يجعل من الصعب تحديد سقف لقدرات الذكاء الاصطناعي، حسبما يوضح خبير الذكاء الاصطناعي المهندس محمد المغربي، في حديثه مع «النبأ الوطني».
ويُضيف، أن ما يشهده العالم حاليًا لا يزال مرحلة مبكرة من تطور تلك التكنولوجيا، والأنظمة الحالية وصلت لمرحلة أصبحت فيها قادرة على العمل كوكلاء للذكاء الاصطناعي AI Agents، وهذا يجعلها تستطيع تنفيذ العديد من المهام التي يقوم بها الإنسان عبر الكمبيوتر أو الإنترنت.
وبشأن إمكانية إبطاء تطور الذكاء الاصطناعي الحاصل الآن -والذي يُثير مخاوف الكثيرون- يرى «المغربي»، أنها باتت صعبة للغاية في ظل السباق العالمي بين الدول والشركات للاستحواذ على أحدث تقنيات الذكاء الاصطناعي وامتلاك موقع متقدم في هذا المجال، وأن دعوات إبطاء التطور لا تعدو كونها دعوات نظرية، في حين أن الواقع يشهد استمرارًا قويًا في الاستثمار والتطوير.
مخاطر حقيقية
مُصطلح «خروج الذكاء الاصطناعي عن السيطرة»، يرتبط في الأساس بعدم وضوح المهام أو الحدود المفروضة على النظام، وقد ينتُج عن إعطاء الذكاء الاصطناعي أمرًا بصياغة غير دقيقة أو دون تحديد واضح لما يمكنه فعله وما لا يمكنه فعله، ما يدفعه إلى تنفيذ المهمة بطرق لم يتوقعها مُطور النموذج أو مُستخدمه، وفقًا للمهندس محمد المغربي.
ويُتابع، خبير الذكاء الاصطناعي، أن الإنسان يمتلك قدرًا من الفطنة والحس يجعله مُدركًا لحدود بعض الأوامر، في حين أن النظام قد يتعامل مع الأمر بصورة أكثر حرفية، وينفذ المطلوب منه دون امتلاك المفهوم البشري نفسه لما هو مقبول أو غير مقبول، مؤكدًا أن الأنظمة يمكن أن تطور أداءها أو تتخذ مسارات تتخطي ما توقعه مطوروها؛ وذلك في حال وجود قصور الضوابط المُحَددة لها، ومع ذلك هذا لا يُعني أنها تفعل ذلك بصورة مُتعمدة، وإنما لأنها ستواصل تنفيذ المهمة ما دام لم يتم وضع حدود واضحة توقفها عند نقطة معينة.
الخطر الحقيقي يرتبط بمنح الذكاء الاصطناعي صلاحيات واسعة دون وجود ضوابط مناسبة، في حين أن الاعتماد المتزايد على هذه الأنظمة في البيانات والاستجابة وتنفيذ المهام يجعل وجود أنظمة التحكم والأمان أمرًا أساسيًا، حسبما يرى المهندس محمد المغربي، مُشبهًا الأمر بالسيارات والطائرات والقطارات، ما يُعني أن المشكلة ليست في الأداة ذاتها، وإنما في استخدامها دون وسائل أمان وضوابط مناسبة، خصوصًا وأن أي أداة بالعالم يمكن أن تؤدي إلى نتائج كارثية إذا تم استخدامها دون وجود أنظمة تحكم.
ويؤكد، أهمية مفهموم «Security by Design»، والذي يُعني تضمين عناصر الأمان والحماية، مع أولى مراحل خلق نموذج ذكاء اصطناعي جديد، وهي مرحلة تصميم نظام النموذج، موضحًا أن تصميم الـ«Agent» أو التطبيق بطريقة آمنة، ووضع الحدود والصلاحيات المناسبة له، يمثلان جزءًا أساسيًا من ضمان إمكانية السيطرة عليه.
وعن مخاوف البعض المرتبطة من سرعة تطور الذكاء الاصطناعي مقارنة بقدرة البشر على فهمه والتحكم فيه، يقول «المغربي»: «إن الأنظمة الحاسوبية تتفوق على العقل البشري في سرعة معالجة البيانات، وهذه مسألة ليست جدديدة على الذكاء الاصطناعي، مُستشهدًا باستخدام الإنسان للآلات الحاسبة وأجهزة الكمبيوتر منذ سنوات للسبب نفسه، وعليه فإن الذكاء الاصطناعي امتدادًا لهذا التطور».
سلاح ذو حدين
لا أحد يستطيع أن يُنكر مخاطر الذكاء الاصطناعي، بل إنها تُصبح واقعية عند استخدامه دون ضوابط ومعايير، وأن حجم الخطر مُرتبط بطبيعة المهمة والصلاحيات الممنوحة للنظام، ويزداد اضطراديًا مع منحه صلاحيات واسعة للوصول للإنترنت والبرامج وتنفيذ المهام بشكل مستقل، ما يتطلب تحديدًا واضحًا لما يمكنه فعله، حسبما يوضح المهندس محمد المغربي.
ويُفرّق «المغربي»، بين مخاطر سوء استخدام الذكاء الاصطناعي من جانب البشر، ومخاطر الإهمال في تصميم النظام أو تحديد مدخلاته وصلاحياته، في ظل إمكانية توظيف التكنولوجيا في أغراض إيجابية، مثل تطوير علاجات للأمراض، أو إساءة استخدامها للإضرار بالآخرين، ولكن ضعف الضوابط قد يدفع النظام إلى إنتاج مخرجات أو اتخاذ مسارات غير مرغوبة دون أن يكون ذلك هدفًا من تصميمه.
وعن مدى عملية وقف النظام بعد اتخاذه مسارًا خاطئًا، يُشدد على أنها تعتمد على البيئة التي يعمل فيها والصلاحيات الممنوحة له، حيثُ إنه لا يُمكن السيطرة على بعض الأنظمة وإيقافها، بينما قد يصعب استعادة السيطرة في حالات أخرى بعد تنفيذ الإجراء.
كما يُشدد المهندس محمد المغربي، على عدم وجود «ذكاء اصطناعي» واحد يُمكن تعميم خصائصه على جميع الأنظمة، موضحًا أن هناك نماذج مختلفة للطب والمحاماة والمحادثة وتوليد الصور والفيديو وغيرها، ولكل نموذج قدراته وصلاحياته وحدوده، وبالتالي تختلف مخاطره وفقًا لاستخدامه.
أنظمة الحماية واكتشاف الثغرات كانت موجودة قبل الذكاء الاصطناعي، ولكن دخوله إلى هذه المنظومة جعل عمليات اكتشاف الأخطاء والتصحيح والتحديث أسرع، وفي الوقت ذاته لم يكن سببًا في ظهور أنظمة الحماية، حسب خبير الذكاء الاصطناعي.
انقراض البشرية
وبرى أن المخاوف من انقراض البشرية بسبب الذكاء الاصطناعي، لا تعدو كونها سيناريوهات افتراضية، ويجب التمييز بينها وبين المخاطر الفعلية، مؤكدًا ضرورة التركيز على الحقائق والوقائع المثبتة والمخاطر الواقعية المرتبطة بالاستخدامات الحالية، بدلًا من التعامل مع كل فرضية مستقبلية باعتبارها حقيقة.
ويختتم، خبير الذكاء الاصناعي المهندس محمد المغربي، حديثه في هذا الشأن بالإشارة إلى أن التشريعات المُنظمة لعمل الذكاء الاصطناعي وما يُنتج عنه، تحتاج التطور لمواكبة الذكاء الاصطناعي، مُشددًا على أن حداثة التكنولوجيا وسرعة تطورها تفرضان تحديث الأطر القانونية بالتوازي مع ظهور استخدامات جديدة.
«التكنولوجيا عمومًا، والذكاء الاصطناعي خصوصًا، سلاحًا ذا حدين، في ظل التطور الكبير الذي يشهده الذكاء، وقدرته المضطردة على تجليل كميات هائلة من البيانات وتعدد استخداماته بمختلف المجالات، ما جعله جزءًا أساسيًا من حياة البشر حول العالم»، حسبما يؤكد مستشار الأمن السيبراني ومكافحة الجرائم الإلكترونية الدكتور محمد محسن رمضان.
سوء استخدام
وبشأن المخاوف والتحذيرات التي يُطلقها الكثيرون، حول مخاطر الذكاء الاصطناعي، يرى أنه لا يُمكن اعبارها مجرد مبالغة أو خيال علمي أو سيناريوهات مستوحاة من أفلام الخيال العلمي؛ لكنها تستند إلى تقييم واقعي للمخاطر الناجمة عن القدرات المتطورة التي باتت عليها التكنولوجيا حاليًا.
الخطر الذي يُحذر من خُبراء التكنولوجيا، لا يرتبط بالضرورة بخروج الآلات عن السيطرة البشرية أو الحديث عن حرب بين الروبوتات والإنسان، ولكنه متعلق بإمكانية إساءة استخدام تقنيات الذكاء الاصطناعي المتطورة من أصحاب النوايا الخبيثة، أفرادًا كانوا أو مجموعات، حسبما يوضح الدكتور محمد محسن.
ويُحذر مستشار الأمن السيبراني، من ما يمكن وصفه بـ«الذكاء الاصطناعي المسلح» باعتباره أحد مصادر القلق الرئيسية، لاسيَّما وأن التقنيات الحديثة قد تمنح شخصًا أو مجموعة صغيرة قدرات تدميرية كانت في السابق مرتبطة بإمكانات الدول، الأمر الذي يفتح المجال أمام مخاطر جديدة في المجال السيبراني والأمني، موضحًا أن من أخطر السيناريوهات ما يُعرف بـ«تهديدات الاستخدام المزدوج»؛ بمعنى أنه يُمكن استدام التكنولوجيا نفسها لأغراض علمية وطبية مشروعة، ثم إعادة توظيفها لأغراض ضارة.
ويمكن أن يمتلك الذكاء الاصطناعي يمكن أن يمتلك قدرات متقدمة في تحليل السلاسل الجينية وتصميم أدوية جديدة؛ ولكن الخوارزميات نفسها قد يُعاد استخدامها لتصميم فيروسات معدلة جينيًا أو أسلحة بيولوجية، ما يُعني أن التحدي يكمن في صعوبة التمييز فنيًا بين البحث الطبي المشروع والاستخدام التدميري أثناء مراحل تدريب النماذج، حسبما يرى «رمضان».
تسميم البيانات
«تسميم البيانات- Data Poisoning»، مصطلح يُشير إليه الدكتور محمد مُحسن رمضان، ويُحذر من خطورته، لاسيَّما وأنه يُعني إدخال بيانات غير صحيحة أو مضللة ضمن البيانات التي يتم تدريب نماذج الذكاء الاصطناعي عليها، ما قد يؤدي إلى توجيه النموذج نحو نتائج أو سلوكيات غير سليمة.
لم يتوقف الأمر عند تسميم البيانات وحسب، بل تمتد مخاطر استخدام الذكاء الاصطناعي في إنتاج تقنيات «التزييف العميق- Deepfake»، بما يتيح تدشين محتوى مزيف يمكن استخدامه في التضليل أو الإضرار بالأفراد والمجتمع، وفقًا لخبير الأمن السيبراني.
ويُشدد، على أن الذكاء الاصطناعي ليس «شرًا مُطلقًا» ولا «خيرًا مُطلقًا»، ولكن نتائجه متوقفة على طريقة استخدامه، وعليه فإن الحل الأمثل يكمُن في الاستخدام الآمن للتكنولوجيا في إطار ما يُعرف بـ«حوكمة الذكاء الاصطناعي»، والتي تُعني وضع معايير وقوانين وضوابط واضحة؛ لاستخدام تلك التقنيات بصورة آمنة، بجانب مراجعة البيانات التي تُستخدم في تدريب النماذج وتحليلها بدقة، ووضع قواعد رسمية تنظم عملية تطوير واستخدام الأنظمة.
هجمات سيبرانية
تنفيذ الهجمات السيبرانية، بات مُعتمدًا بشكل كبير على الذكاء الاصطناعي، كما يتم توظيفه في الجانب الدفاعي، وعليه فإن أنظمة الدفاع السيبراني المدعومة بالذكاء الاصطناعي قادرة على تحليل أنماط التهديد واكتشاف المشكلات والمساعدة في التعامل معها بسرعة، حسبما يوضح الدكتور محمد مُحسن رمضان.
ويؤكد، أن التطور المضطرد في تلك التقنيات يحتاج بالتوازي رفع مستوى وعي مُستخدموها وتعزيز حوكمة الذكاء الاصطناعي؛ لضمان استخدامه بصورة آمنة، محذرًا من أن غياب الضوابط سيؤدي إلى توظيفه في الجرائم الإلكترونية والهجمات السيبرانية وإنتاج أسلحة.
كل ذلك يُعني أنه يُمكن استخدام الذكاء الاصطناعي في مساعدة مرتكبي الجرائم، وهذا ما حدث بالفعل بلجوء أشخاص أدوات الذكاء الاصطناعي لاستخدامها في الحضول على تعلميات لإخفاء الأدلة أو التعامل مع آثار جريمة، الأمر الذي يعكس خطورة إساءة استخدام تلك الأدوات.
ويختتم «رمضان» حديثه في هذا الشأن، مُشددًا على أنه لا بد من وضع تشريعات وضوابط تضمن توجيه قدرات الذكاء الاصطناعي في الاستخدامات الآمنة والمُفيدة، والحد من توظيفها في الأغراض التدميرية والإجرامية.